زنگ هشدار امنیت سایبری در شبکه بانکی کره جنوبی به صدا درآمده است؛ ابتدا شینهان بانک هدف حمله قرار گرفت و اطلاعات حدود ۲۵ هزار مشتری آن افشا شد، سپس موارد مشابه در KB Kookmin و Hana Bank گزارش شد. در حالی که بررسیها درباره منشأ و روش دقیق حملات ادامه دارد، کارشناسان از احتمال استفاده مهاجمان از ابزارهای پیشرفته هوش مصنوعی برای شناسایی و بهرهبرداری از آسیبپذیریها سخن میگویند.
به گزارش آرمان جوان، اهمیت این ماجرا فقط به تعداد مشتریان آسیبدیده محدود نیست. آنچه توجه نهادهای مالی کره جنوبی را جلب کرده، الگویی است که نشان میدهد مهاجمان به جای حمله مستقیم به هسته اصلی بانکها، سراغ سامانههای جانبی، خدمات آنلاین و ابزارهای مورد استفاده کارکنان رفتهاند؛ مسیری که میتواند با کمک ابزارهای خودکار هوش مصنوعی سریعتر و گستردهتر شود.
شینهان؛ آغاز موج جدید حملات بانکی
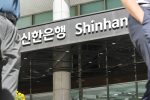
شینهان بانک در اول اکتبر اعلام کرد یک عامل خارجی غیرمجاز در فاصله ۲۹ سپتامبر تا بامداد ۳۰ سپتامبر توانسته با روشی غیرعادی و با عبور از فرایند احراز هویت به برخی خدمات این بانک دسترسی پیدا کند.
در نتیجه این نفوذ، اطلاعات حدود ۲۵ هزار مشتری افشا شد؛ دادههایی از جمله نام، شماره تلفن، درآمد سالانه و سقف اعتبار وام. برخی اطلاعات هویتی و اعتباری دیگر نیز در میان دادههای در معرض افشا قرار داشته است.
بانک شینهان اعلام کرده بود که بررسی ابعاد حادثه با همکاری مقامهای مسئول و کارشناسان امنیت سایبری ادامه دارد و در آن مرحله هنوز امکان برآورد دقیق پیامدهای مالی و عملیاتی حادثه وجود نداشت.
پای هوش مصنوعی به پرونده هک باز شد
آنچه این حمله را از یک نشت اطلاعات معمولی متمایز کرده، احتمال استفاده مهاجمان از ابزارهای پیشرفته هوش مصنوعی است.
منابع صنعتی کره جنوبی گفتهاند هکرهایی که احتمالاً در خارج از این کشور مستقر هستند، ممکن است از ابزارهای هوش مصنوعی برای شناسایی سامانههای آسیبپذیر و استخراج اطلاعات استفاده کرده باشند. با این حال، استفاده از هوش مصنوعی هنوز بهعنوان علت قطعی این حمله اعلام نشده و تحقیقات درباره روش دقیق نفوذ ادامه دارد.
کارشناسان امنیت سایبری هشدار دادهاند که عاملهای هوش مصنوعی میتوانند بخشی از فرایند جستوجوی آسیبپذیریها را خودکار کنند؛ موضوعی که در صورت گسترش، هزینه و زمان لازم برای اجرای حملات سایبری را کاهش میدهد.
KB Kookmin و Hana هم هدف قرار گرفتند
ماجرا با شینهان تمام نشد. در دوم اکتبر، KB Kookmin Bank نیز از نفوذ خارجی و افشای اطلاعات ۱۱۹ مشتری خبر داد. اطلاعات افشاشده شامل نام و شماره تلفن و دادههای هویتی رمزگذاریشده بود.
در همان روز، Hana Bank نیز اعلام کرد یک عامل خارجی به شکل غیرعادی به سامانه پشتیبانی فروش این بانک دسترسی پیدا کرده و اطلاعات ۸۹ مشتری افشا شده است. دادههای منتشرشده شامل اطلاعات هویتی و تماس بود، اما بانک تأکید کرد این سامانه از کانالهای بانکداری اینترنتی و موبایلی جداست و اطلاعات تراکنشهای مالی مشتریان در این حادثه افشا نشده است.
گزارشها همچنین از تلاش برای نفوذ به بانکهای دیگری مانند Woori و NH Nonghyup حکایت دارد؛ در این موارد، دسترسی غیرمجاز پیش از افشای اطلاعات مسدود شده است.
نقطه ضعف تازه بانکها؛ سامانههای بیرون از هسته بانکی
وجه مشترک بخشی از این حملات، هدف قرار گرفتن سامانههایی است که مستقیماً هسته تراکنشهای بانکی را تشکیل نمیدهند؛ از خدمات مرتبط با درخواست وام گرفته تا ابزارهای مورد استفاده کارکنان و سامانههای پشتیبانی فروش.
این تغییر مسیر اهمیت زیادی دارد. بانکها ممکن است امنیت سامانه اصلی خود را در بالاترین سطح قرار دهند، اما اگر یک سرویس جانبی که از بیرون قابل دسترسی است به اندازه کافی محافظت نشده باشد، همان نقطه میتواند به مسیر ورود مهاجم تبدیل شود.
در پرونده شینهان نیز دسترسی مهاجم به سرویسی مرتبط با فرایند وام گزارش شده و در پرونده Hana، سامانه پشتیبانی فروش هدف قرار گرفته است.
واکنش فوری نهادهای مالی کره جنوبی
پس از گسترش این حوادث، نهادهای نظارتی کره جنوبی بررسی فوری امنیت بانکها و مؤسسات مالی را در دستور کار قرار دادند.
کمیسیون خدمات مالی کره جنوبی و سرویس نظارت مالی این کشور تحقیقات و بازرسیهای خود را آغاز کردهاند و قرار است بانکها و مؤسسات مالی آسیبدیده در نشستهای اضطراری، روش نفوذ و اقدامات مقابلهای خود را بررسی کنند.
در همین حال، مقامهای نظارتی بر بررسی سامانههای در معرض دسترسی خارجی و تقویت سازوکارهای مقابله با دسترسیهای غیرعادی تأکید کردهاند.
هوش مصنوعی؛ ابزار دفاع یا سلاح تازه مهاجمان؟
ماجرای کره جنوبی یک دوگانگی تازه در امنیت سایبری را برجسته کرده است. همان فناوریهایی که برای شناسایی تهدید، تحلیل رخدادها و تقویت دفاع سایبری توسعه پیدا میکنند، میتوانند در صورت سوءاستفاده، در اختیار مهاجمان نیز قرار بگیرند.
در این پرونده هنوز نمیتوان با قطعیت گفت که هوش مصنوعی عامل اصلی نفوذ به شینهان بوده است؛ اما همزمانی چند حمله به بانکهای بزرگ کره جنوبی و گزارش کارشناسان درباره استفاده احتمالی از ابزارهای هوش مصنوعی، توجه صنعت مالی را به یک خطر جدید جلب کرده است: حملاتی که میتوانند سریعتر، خودکارتر و گستردهتر از گذشته آسیبپذیریهای سامانههای بانکی را جستوجو کنند.
برای شبکه بانکی، بنابراین مسئله فقط محافظت از حسابهای مشتریان نیست؛ هر سامانهای که به شبکه بانک متصل است، از ابزارهای پشتیبانی کارکنان تا خدمات آنلاین جانبی، میتواند بخشی از زنجیره امنیت باشد.