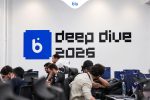
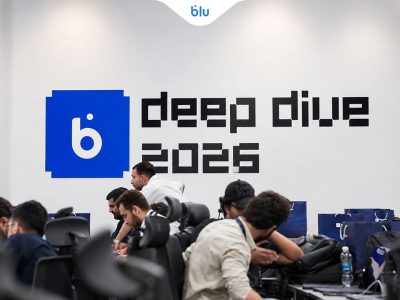
دومین دوره رویداد باگبانتی blu Deep Dive در روزهای ۹ و ۱۰ مهرماه با حضور هکرهای کلاهسفید و متخصصان امنیت سایبری برگزار شد؛ رویدادی که در آن زیرساختها و سرویسهای بلو از زاویهای خارج از تیمهای داخلی مورد بررسی قرار گرفتند تا آسیبپذیریهای احتمالی پیش از تبدیلشدن به تهدید جدی شناسایی شوند.
به گزارش آرمان جوان، در بانکداری دیجیتال، امنیت دیگر مرحلهای جدا از توسعه محصول نیست. هرچه خدمات بانکی بیشتر به اپلیکیشن و زیرساختهای آنلاین وابسته میشوند، ارزیابی مداوم امنیت نیز اهمیت بیشتری پیدا میکند. رویکردی که بلو در برگزاری دومین دوره باگبانتی خود دنبال کرده، استفاده از نگاه متخصصانی است که خارج از ساختار سازمانی، محصولات و زیرساختهای این نئوبانک را بررسی میکنند.
هکرهای کلاهسفید در نقش ارزیاب امنیتی
در رویدادهای باگبانتی، متخصصان امنیت با مجوز و در چارچوب مشخص، سامانهها و سرویسهای یک مجموعه را برای یافتن آسیبپذیری بررسی میکنند و یافتههای خود را برای رفع مشکل در اختیار سازمان قرار میدهند.
این مدل یک مزیت مشخص دارد: تیمهای داخلی هرچقدر هم تخصص و تجربه داشته باشند، ممکن است در بررسی مداوم محصولات خود با نقاط کوری مواجه شوند. حضور متخصصان بیرونی میتواند همان زیرساخت را از زاویهای متفاوت مورد آزمون قرار دهد.
اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلو، با تأکید بر همین رویکرد گفته است که این مجموعه خود را بینیاز از نگاه متخصصان امنیت نمیداند و شناسایی باگهای امنیتی از سوی آنها میتواند به رفع نقاط ضعف و بهبود مستمر زیرساخت کمک کند.
امنیت بهعنوان بخشی از کیفیت خدمات بانکی
ملااحمدی امنیت را یکی از ابعاد کیفیت در بلوبانک عنوان کرده است؛ رویکردی که نشان میدهد ارزیابی امنیتی صرفاً به زمان بروز یک مشکل یا حمله سایبری محدود نمیشود.
از این منظر، برگزاری باگبانتی فقط برای پیدا کردن یک آسیبپذیری مشخص نیست؛ بلکه فرصتی برای سنجش میزان آمادگی یک سازمان در برابر خطاها و تهدیدهای احتمالی نیز محسوب میشود. شناسایی ضعف در مرحله ارزیابی، امکان اصلاح آن را پیش از تبدیلشدن به یک رخداد امنیتی فراهم میکند.
تجربه بلو از نخستین Deep Dive تا دوره دوم
blu Deep Dive نخستینبار در سال ۱۴۰۴ برگزار شد و در آن هکرهای کلاهسفید زیرساختهای بلو را بررسی کردند. بلو همچنین پیش از این با برگزاری رویدادهای CTF آنلاین، تعامل خود با جامعه متخصصان امنیت سایبری را دنبال کرده بود.
تداوم این رویدادها نشان میدهد بلو تلاش دارد ارزیابی امنیت را به یک فرآیند مقطعی محدود نکند و در کنار تیمهای داخلی، از ظرفیت متخصصان بیرون از سازمان نیز برای شناسایی نقاط قابل بهبود استفاده کند.
امنیت و اعتماد کاربران در بانکداری دیجیتال
اهمیت این رویکرد برای یک نئوبانک از آن جهت بیشتر است که بخش عمده ارتباط مشتری با بانک در فضای دیجیتال شکل میگیرد. از افتتاح حساب و احراز هویت گرفته تا انتقال وجه و دریافت خدمات، بسیاری از نقاط تماس مشتری با بانک به زیرساختهای نرمافزاری وابسته است.
مدیر ارشد امنیت اطلاعات بلو نیز حفظ اعتماد مشتریان را یکی از دلایل اصلی توجه مستمر به امنیت عنوان کرده و تأکید داشته است که این مجموعه برای افزایش سطح امنیت، از روشها و دیدگاههای جدید متخصصان استفاده میکند.
در چنین مدلی، باگبانتی تنها یک مسابقه میان هکرهای کلاهسفید نیست؛ بخشی از فرآیند آزمون مستمر زیرساختی است که قرار است اعتماد مشتریان را در یک فضای کاملاً دیجیتال حفظ کند.